通过 docker 部署 wireguard 及其界面
前言
Wireguard 有两种模式,一直是内核态,一种是用户态。可以通过 modprobe wireguard 检查内核是否支持 Wireguard。如果该命令成功退出并且没有打印错误,则内核模块可用。如果 wireguard 内核模块不可用,可以切换到像 boringtun 这样的用户态实现。
这里以内核态为例。
准备工作
- 安装 Wireguard
[crayon-6af33dc7016d6519575842/] [crayon-6af33dc7016d8570954331/] - 启用 Wireguard 内核模块
[crayon-6af33dc7016d9689789032/] [crayon-6af33dc7016da462260387/] - 自动加载
iptable_raw
[crayon-6af33dc7016db295391808/] [crayon-6af33dc7016dc728641077/]
Docker Compose 文件
| [crayon-6af33dc7016dd813816164/] | [crayon-6af33dc7016de991579257/] |
需要修改的参数 SERVERURL,WGUI_USERNAME,WGUI_PASSWORD
启动并配置
通过 docker compose up -d 启动,然后通过 http://localhost:5000 访问 Web UI 界面。
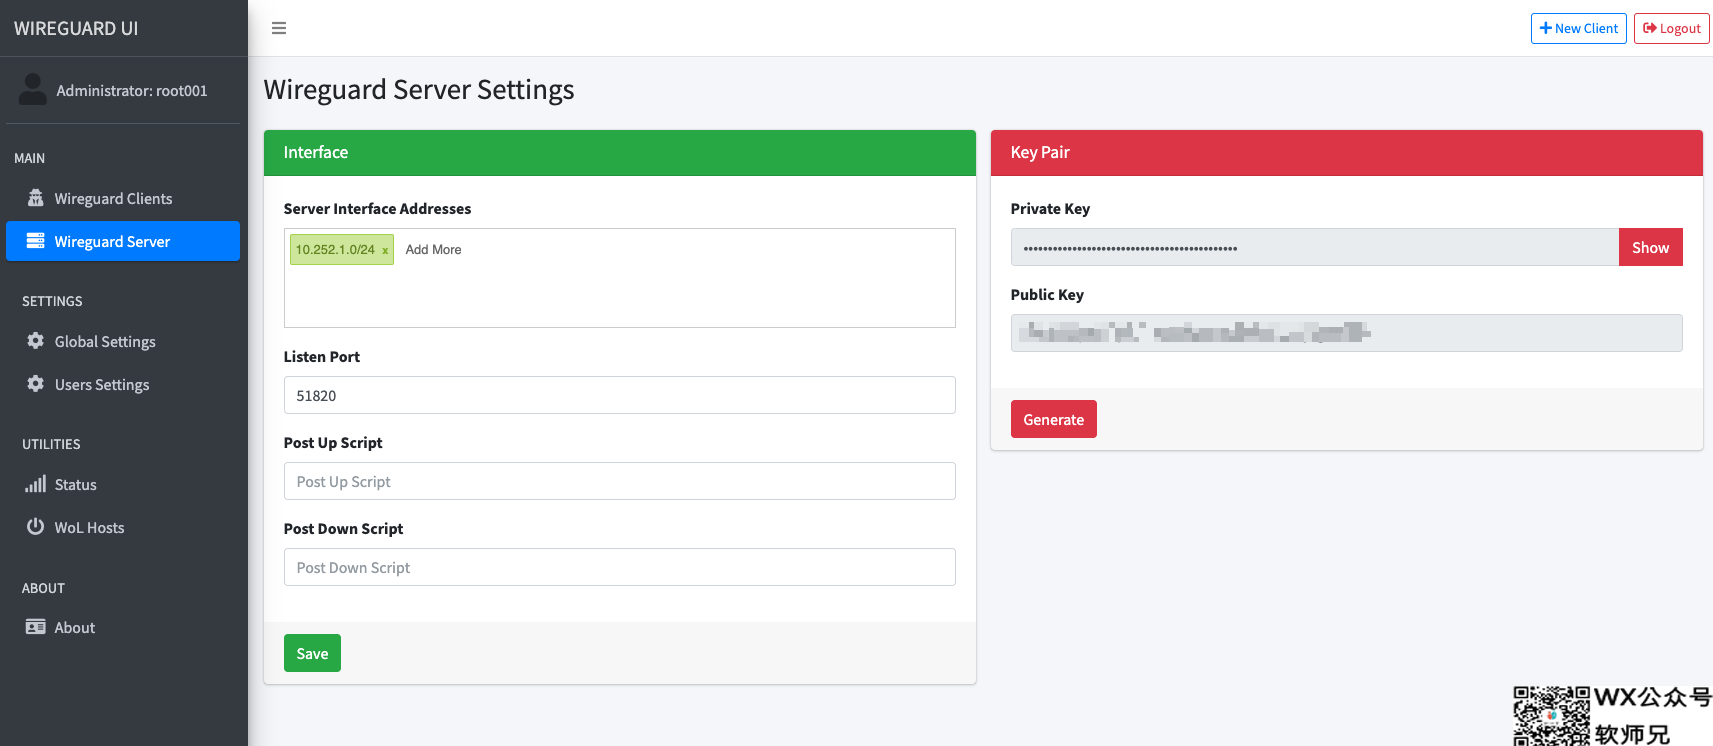
服务端设置
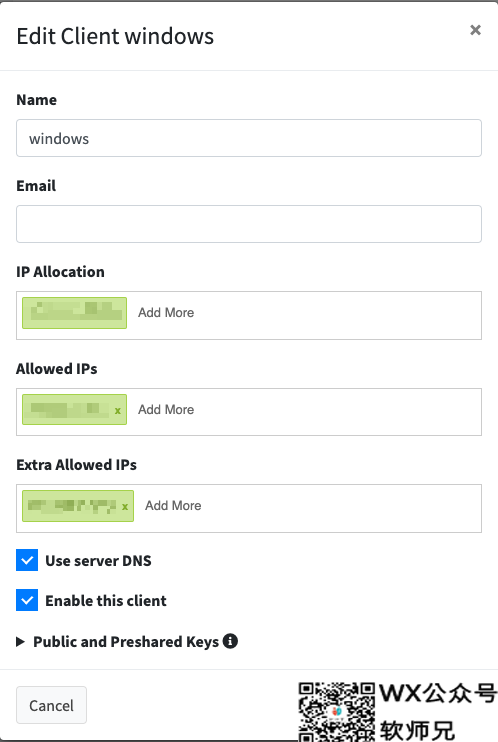
客户端设置
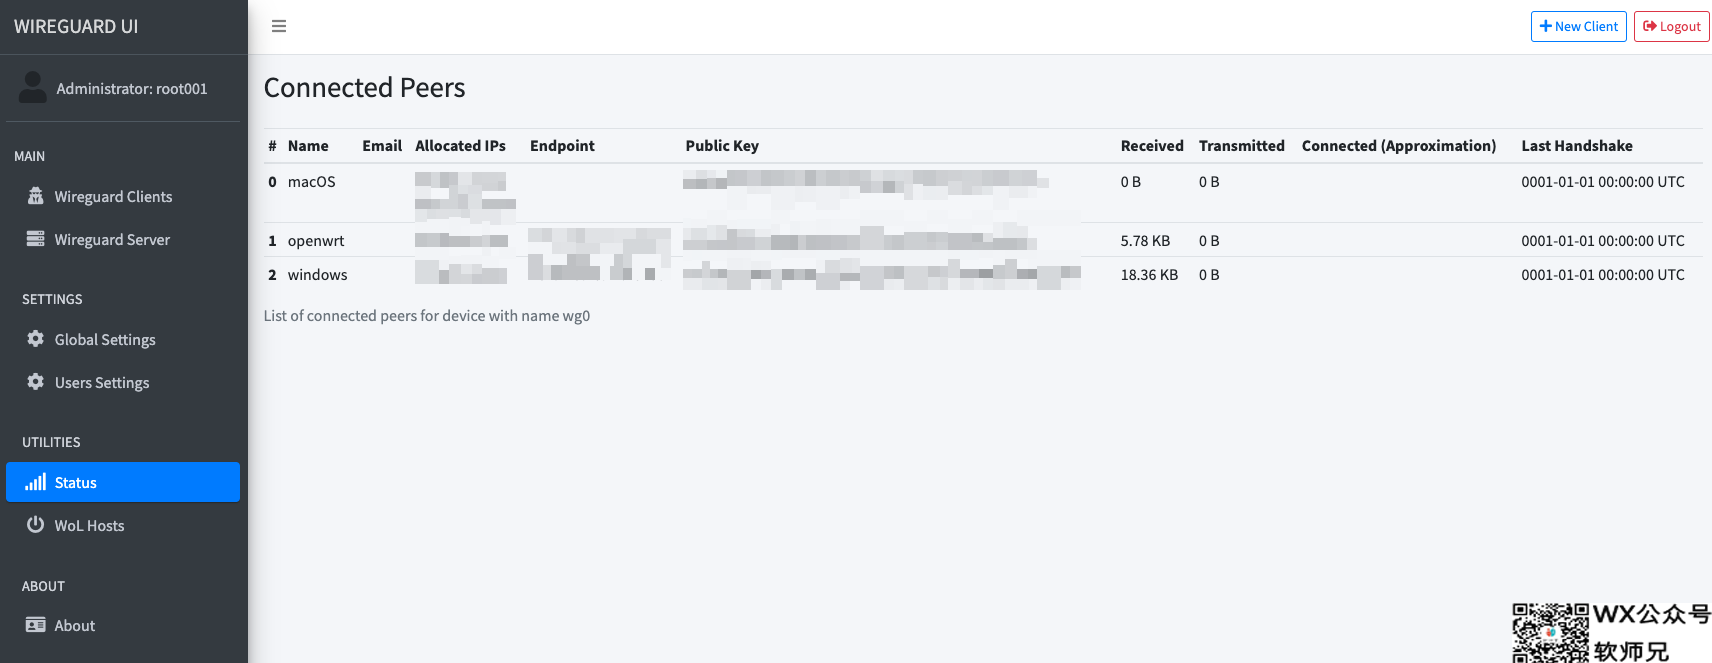
连接状态
---EOF---
