 NO.1
群晖NAS深夜连爆2个9.8分漏洞!11月已发5次最高危公告,值友10分钟升级+3步止血全攻略
目录
深夜炸雷:群晖同一分钟连发两份最高危公告
值友们好!11月19日下午,群晖官方安全公告页悄悄更新了两份公告——注意,是同一分钟:15:47:17 发布 SA-26:20(NGINX2Root 漏洞),15:47:20 发布 SA-26:21(OAuth API 漏洞)。两份全部标为 Critical 最高级。😱
其中 CVE-2026-120382 的 CVSS 评分高达 9.8 分(满分10),攻击者不需要账号、不需要你点任何东西,就能远程读写你 NAS 上的任意文件,还能把服务搞瘫痪。翻译成人话:只要你的群晖管理端口暴露在公网上,别人就可能不登录直接翻你的文件。
更扎心的是另一份 SA-26:20 对应的 NGINX 漏洞(CVE-2026-123007),海外社区已经确认有公开的远程代码执行 PoC,日本 JPCERT/CC 和 Cloudflare 都点了名。光停用 OAuth 套件,根本防不住这个。
这还不是孤例:11月已经是今年第5次最高危
把日历拉长看,群晖这波安全公告密集得反常:
- 11月10日:SA-26:19 公开,Auth API 存在 9.8 分 SQL 注入漏洞,官方缓解措施一栏写的是”无”——只能升级;
- 11月19日:SA-26:21 + SA-26:20 同分钟双发,9.8 分 OAuth 洞 + 有公开 PoC 的 NGINX 洞;
- 10月29日:群晖发过一次罕见的”点名警告”——有攻击者正在利用 2024 年的旧漏洞入侵没更新的 NAS,加密文件勒索(媒体称为 C3RB3R)。
🔐 一句话总结:NAS 已经是勒索团伙的固定目标,而他们专挑不更新的机器下手。你的 NAS 里存着全家的照片、备份盘,值得花 10 分钟看完这篇。
一张表看懂:你的 DSM 版本要升到多少才安全
| 你现在的 DSM 分支 | 风险状态 | 需要升级到 |
|---|---|---|
| DSM 7.4 | 受 9.8 分漏洞影响 | 7.4.1-90080-2 或更高 ✅推荐 |
| DSM 7.3 | 受 9.8 分漏洞影响 | 7.3.2-86009-6 或更高 ✅推荐 |
| DSM 7.2.2 / 7.2.1 | 修复包仍在路上 | 建议先升到 7.3.2-86009-6 |
| DSM 7.1 | Critical,补丁 OnGoing | 先做下方”三步止血”,再规划升级 |
| DSM 6.2 / 黑群晖 | 无补丁,空窗期 | 立即”三步止血”,只走内网/VPN |
| BeeStation OS 1.5 | Critical,补丁 OnGoing | 停用 OAuth 套件过渡 |
📌 11月20日 16:25,群晖已把 7.4.1-90080-2(133 个机型包)和 7.3.2-86009-6(121 个机型包)挂上官方归档站,两个构建同时修补 OAuth 和 NGINX 两个漏洞。
先别慌:三种情况对号入座
情况①:10月中旬已经升级到 Update 1 的值友。按第三方实测,10月12日推送的 7.4.1-90080 Update 1 其实已经覆盖了 11月10日 SA-26:19 那批漏洞——群晖这波是”先修后公告”,早就升过的人其实已经安全。但注意:11月19日的 OAuth 和 NGINX 是新面孔,Update 1 拦不住,还得再升到 Update 2(-90080-2)。
情况②:开着自动更新、但一直没收到弹窗的值友。群晖的推送是分阶段放量的,地区、机型、批次都可能让你排在队尾。别干等,直接去官方下载中心按机型下 .pat 手动升级,10分钟搞定。
情况③:习惯”等别人先升”的值友。这次真别等。10月29日群晖那份罕见的公开警告说得很直白:攻击者正在利用2024年的旧漏洞(CVE-2024-10441,同样 9.8 分)批量入侵没更新的 NAS 加密勒索,CISA 也在 11月18日把它列入了必修清单(KEV)。补丁技术细节一旦被吃透,扫全网的脚本马上就来——你的照片和备份经不起”再等等”。
漏洞到底怎么利用:30秒看懂原理
不用变成安全专家,记住三个关键词就够:
- OAuth API 命令注入(CVE-2026-120382,9.8分):程序把攻击者传进来的参数直接拼进系统命令里执行——攻击者塞一段”越界的指令”,服务器就当自己人照做了。于是免登录读文件、写文件、删文件、拒绝服务,一条龙。
- NGINX 堆缓冲区溢出(CVE-2026-123007,8.1分):出在 HTTP/2 流控窗口处理上,内存越界写,已有公开 PoC,海外研究者还演示过从容器一路提权到宿主机 root。DSM 自带的 nginx 1.23.1 正好在受影响区间(1.9.5~1.31.8),管理后台、Web Station、反代全走它。
- SQL 注入(CVE-2026-76954,9.8分,11月10日):登录接口的查询语句能被注入,官方缓解措施那栏直接写”无”,只能升级。
三个洞的共同点:都能绕过登录直接摸到你的文件。这就是为什么”改个复杂密码”救不了你,升级和断公网才是真防线。🔐
10分钟升级保姆流程(照着抄)
第1步:查版本。登录 DSM → 控制台 → 更新与还原 → 看”DSM 版本”,对照上面的表格。
第2步:先备份再升。升级会重启 NAS。重要配置建议先用 Snapshot Replication 打个快照(Btrfs 卷),套件配置用 Hyper Backup 兜个底。升完无法降级,这一步别省。⚠️
第3步:执行升级。点”立即更新”。如果推送是分批放量、你没收到弹窗,直接去群晖官方下载中心按机型下载 .pat 手动安装(归档站 archive.synology.com 也已上架),控制面板 → 更新与还原 → 手动更新即可。
第4步:核对版本号。升级完再看一眼版本号,≥ 表格里的数字才算修好。顺手把”自动安装重要更新”打开,别再靠手动盯了。✅
升不了级的值友:3步止血,现在就做
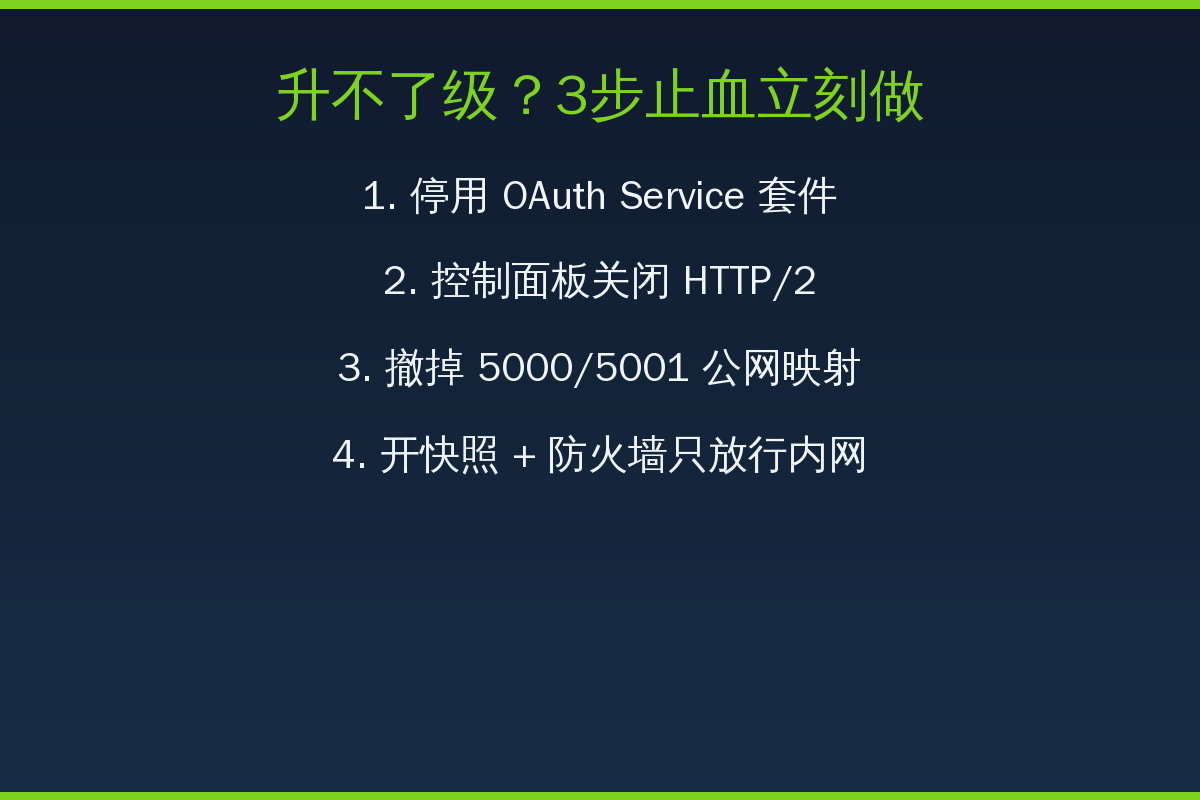
还在 7.2/7.1/6.2、或者黑群晖跨不了版本的值友,补丁空窗期只能靠缓解措施硬扛,三步全做:
① 停用 OAuth Service。套件中心 → 找到 OAuth Service → 停用(依赖 OAuth 登录的应用会失效,企业用户先留好管理员备用登录)。
② 关闭 HTTP/2。控制面板 → 网络 → 勾掉 HTTP/2。NGINX 洞就出在 HTTP/2 流控上,这是官方给的缓解动作。
③ 撤掉公网端口映射。路由器上把 5000/5001 的端口转发删掉,管理后台只走内网或 VPN。这一步做完,上面所有”免登录远程利用”的前提就没了——外面扫不到你。
🛡️ 加分项:DSM 防火墙只放行内网网段、改掉默认管理端口、QuickConnect 非必要关闭、给存储池开定期快照。快照防不了入侵,但防得住误删和勒索加密后的”一键回滚”。
升级前后的4个高频问题
Q1:升级会不会丢数据?正常升级不动存储池和文件,但升级失败的极小概率是存在的(断电、引导异常)。所以快照这步才是真正的保险丝——打完快照再点升级,出问题几分钟内回到升级前状态。另外记住老规矩:RAID 不是备份,防得了坏盘,防不了勒索加密和误删除,3-2-1 原则(两份拷贝、两种介质、一份异地)在硬盘涨价的今天反而更值钱。
Q2:黑群晖(RR/ARPL 引导)能直接升吗?不能硬升。引导和 DSM 版本是配套的,直接丢 .pat 大概率开机卡住。先去引导项目仓库看有没有适配 7.4.1 的新版本,引导没跟上就老老实实走”止血三步”,别拿全家数据赌手气。
Q3:停用 OAuth 后我的第三方登录全断了怎么办?这是预期内的代价。先在控制面板确认还有一组不走 OAuth 的管理员本地账号,再逐个排查哪些应用依赖 OAuth(Web Station 站点、部分第三方客户端),临时用本地账号顶上,等补丁装好再恢复。顺序别反了——先确认备用登录,再停套件,否则把自己锁门外就尴尬了。
Q4:NAS 不是内网用的吗,我也有风险?只要你的路由器上做过端口映射、用过 QuickConnect/QuickConnect ID、或者公司网络里 NAS 可被直接访问,就属于”暴露面”。用不到外网访问的值友,这次正好做个彻底清理:映射删掉、没用的服务关掉,攻击面直接归零,内网功能一点不受影响。
课代表总结:三类值友对号入座
✅ 能升级的(绝大多数人):今天就升到 7.4.1-90080-2 / 7.3.2-86009-6,10分钟的事,别等弹窗,别等”别人先升”。这是本篇唯一无脑推荐的操作。
🟡 老机型升不动的:三步止血 + 快照 + 关公网映射,同时把”今年内换机”提上日程——6.2 已停止扩展支持,空窗只会越来越多。
🔴 黑群晖用户:跨版本升级必须先适配引导,升错直接变砖。别赌,直接走止血三步,等引导更新再说。
⚠️ 优缺点说句公道话:群晖这次响应其实不慢(公告次日补丁就上架),但 62 天 5 次最高危、外加 7.1/6.2 空窗,也暴露了老版本维护的现实——生态成熟 ≠ 免疫漏洞,更新本身就是 NAS 安全的一半。
💬 值友们,你的群晖现在是什么版本?升完有没有踩坑,评论区聊聊,给后来人留个参考!
📂 更多推荐
- 查看更多相关文章:https://www.88531.cn
- 关注公众号「实用软技」获取更多软件推荐和实用技巧
- 所有软件均提供夸克网盘下载,公众号回复「软件」一键获取
