 NO.1
恶意样本一打开就发懵?这套1.2G逆向分析课,43节从快速分析讲到机器学习对抗
你有没有过这种时刻:手上拿到一个可疑文件,双击不敢、放着不管又心慌,想分析一下吧,打开IDA一脸空白,看什么都是天书。
逆向这行的门槛,从来不是缺工具,是缺一条有人牵着走的路线。看雪这套《恶意程序分析与高级对抗技术》把路给你铺完了:从最基础的快速分析,一路讲到混淆对抗、启发查杀,最后连机器学习对抗的门都给你推开一条缝。43 节视频,总共 1.2G,不掺水。
💡 课程能学到什么
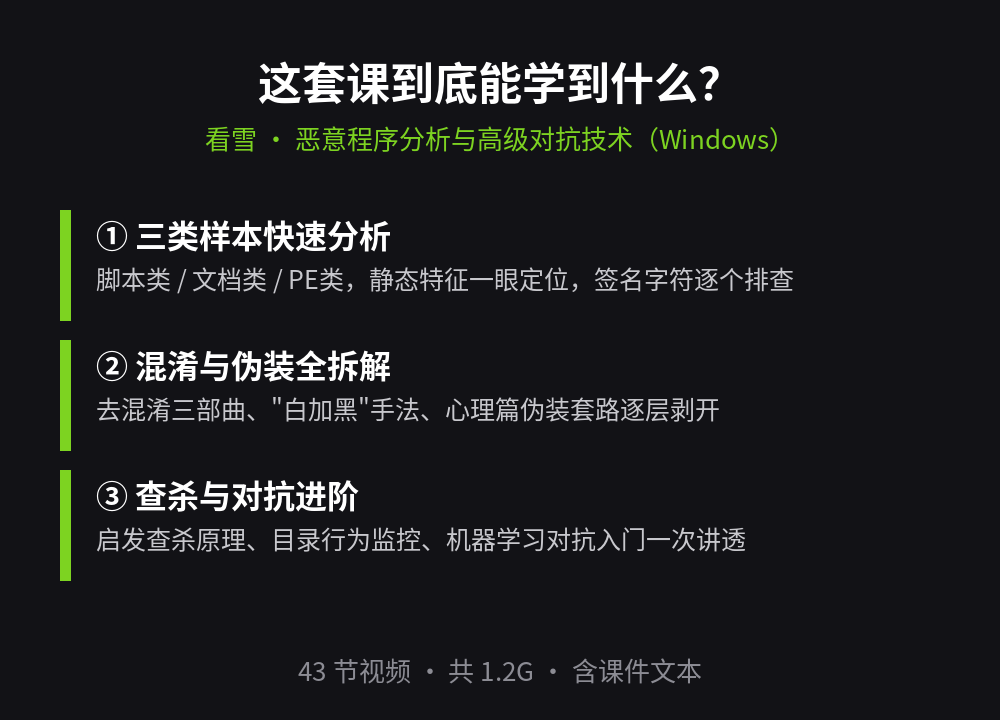
先说最实用的部分——快速分析。脚本类、文档类、PE 类三大类样本,各有各的入手点:脚本看关键字和调用链,文档看宏和外链,PE 看节表和入口。课程把每一类的排查顺序都拆成了固定动作,练熟之后拿到样本不再是”不知道从哪看”,而是一步步照着走。
✨ 课程亮点
1. 静态分析打底,动静结合进阶。先教你不动代码就能判断个八九不离十:样本里的字符串怎么捞、数字签名怎么查、哪些特征一看就是套壳。然后再上动态分析,行为监控、目录文件操作,一静一动互相印证。
2. 混淆与对抗讲得够细。去混淆上中下三讲,从最简单的编码还原到多层嵌套;”白加黑”这种实战里最常见的手法,也分上中下拆开讲。还有伪装手段的心理篇、预防篇——不光教你怎么拆,还教对方为什么这么伪装。
3. 查杀原理是真正的加分项。静态启发查杀怎么写规则、动态行为监控盯哪些点、Adobe 那套启发查杀思路什么样,最后还有机器学习对抗的原理篇和实现篇。市面上讲”分析样本”的课不少,讲到”怎么跟查杀对抗”这一层的,很少。
📂 课程大纲(43 节 / 1.2G)
第一章 · 入门与快速分析:课程概述、脚本类/文档类/PE 类(DLL、EXE)快速分析技巧、快速分析注意事项(上中下三讲)、样本字符分析、数字签名分析。
第二章 · 深度分析技术:动静结合分析入门、去混淆三部曲、”白加黑”恶意程序分析(上中下)、伪装手段心理篇/混淆篇/预防篇、一个值得讨论的 Python 程序。
第三章 · 查杀与对抗:脚本木马与静态启发查杀、动态启发查杀之目录文件行为监控、Adobe 启发查杀程序简介、机器学习对抗技术原理篇与实现篇。
配套课件文本也在里面(1.2 里那 43 个文件,视频 + 文档一套齐)。
📥 资源下载
已转存到夸克网盘,直接保存即可在线看或下载:
https://pan.quark.cn/s/78a0369295bf
提示:网盘内视频建议用夸克自带播放器倍速看,2 倍速过一遍快速分析部分,一晚上就能扫完第一章。
写在最后
恶意程序分析这东西,看十篇文章不如上手拆一个样本。这套课的价值在于把”上手”的路径铺平了——你不需要先啃完一本 800 页的 PE 才能开始,从第一节课就能跟着动手。
⚠️ 资源仅供个人学习研究使用,请勿用于任何非法用途。
📖 关注公众号「实用软技」,回复「软件」,获取更多实用工具与学习资源。
